Sign by zerokey

momimroot

Un blog dedicado a la Seguridad Informática de una manera diferente.

Bypass Login de Windows.

La (IN)seguridad de Windows a veces puede ser de ayuda.

BEINI

Un software destinado a la auditoria de redes.

Hacking for noobs

momimroot

La Deep Web

Un post relatado dentro de lo mas oscuro de la red.

lunes, 23 de enero de 2012

La realidad de la deep web.

Este post esta dedicado a todos los rumores que se dan alrededor de la deep web, sobre todo con esta imagen.


En las redes sociales se dice que a la deep web solo pueden entrar las personas valientes, inteligentes y que son rebeldes sin causa.

Me causa gracia que en Facebook se vean niños diciendo que sueñan con entrar a la deep web o que les da miedo entrar LOL.

Regresando al tema, en realidad no hay  una web profunda,  si lo se, he roto los sueños de lammos que no pueden instalar tor en ubuntu.

La realidad es que lo que llaman la deep web, son solo paginas no indexadas a los motores de busqueda.


¿por qué no estan indexadas?

Porque si se indexan, el sitio no existiria, en los sitios "normales" el usuario ingresa en la barra de direcciones http://misitio.com pero en las paginas de esta red son así http://kpvz7ki2v5agwt35.onion/ esta es la dirección de la hidden wiki que es donde se indexan algunos de los sitios de la "deep web", y si pegamos en nuestra barra de direcciones, no pasara nada, no llegara la CIA ni el FBI ni nadie!!!


Entonces para acceder obviamente, usaremos al señor Tor; cuando estemos conectados, pegamos la dirección de la hidden wiki y nos aparecera una bonita bienvenida.


Debo aclarar que si no has tenido experiencia con spam, scam, phising, gusanos, troyanos, no le des clic a todas las paginas, una cosa que es MUY IMPORTANTE es la de pornografia, hay de toda la pornografia que puede haber y cuando menciono toda la pornografia, no me limito a pornografia adulta, ojala me comprendas, pero por si acaso deshabilita las imagenes.


En la cuestión de el scam, en varias paginas hay xss, cuidado con tus datos personales, también cuidado con los javascripts, en cuanto veas que java esta corriendo y no es actualización o no sabes por que, mata ese proceso.

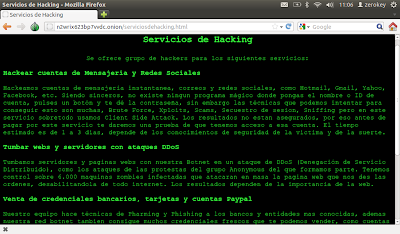
 Solo capturé algunos enlaces y omití todo lo respectivo a pornografia, pues algunos lectores pueden ser sensibles a estos.

 Como se dan cuenta las direcciones son muy diferentes a las que conocemos es por eso que los motores de busqueda no podrian encontrarlas.

Algunos Foros.

Libros y algunos links que venden droga.

Servicios, que van desde el lavado de bitcoins, hasta un tipo que no se si creer o no pero se alquila para matar.

 Esta parte se me hizo interesante, pues hay varios documentos interesantes aunque no puedo avalar la veracidad de estos.


Y con esto finaliza este post edición especial.

lunes, 7 de noviembre de 2011

Definiendo un ingreso rapido.

Este post se me ocurrio, porque hay muchos desarrolladores que piensan que a fuerza tienen que hacer un super programa o un muy buen script para poder venderlo y ganar mucha lana; pero pensando en un sentido minimalista podemos hacer un muy buen negocio con muy poco.

Por eso me decidi a escribir una pequeña función la cual es muy facil de hacer, solo hay que tener conocimientos basicos de python.

def valor_de_tabla(numero):

Lo haré paso a paso: primero definimos nuestra función, como vemos la palabra def esta en primer lugar porque es nuestra palabra clave, despues puse una palabra que pudo haber sido cualquiera en este caso puse: valor_de_tabla y a lado estan 2 parentesis los cuales son mi función, ahi voy a poner un valor x, en este caso voy a hacer una bonita tabla del 5, es importante que pongan los 2 puntos al final de la funcion definida si no les dará un error de sintaxis.

Ahora ya definida voy a hacer que mi tabla funcione.

  principio=numero
  final=numero*10

Recordemos que será doble espaciado por que estamos aun con la función,
ahora pondré un while para que pueda funcionar mi tabla

  while principio<=final
     print principio
     print '<br>' # esto es solo un salto de linea
     principio=principio+numero

Como se puede ver la funcion queda así:

Cuando principio sea menor o igual que final, imprime principio, salta de linea y luego imprime principio mas el numero dado hasta llegar a final.

Por ultimo nos queda así:

def valor_de_tabla(numero):
  principio=numero
  fin=numero*10
  while principio<=fin:
    print principio
    principio=principio+numero

valor_de_tabla(5)

Por ultimo solo le puse el valor a mi funcion que es un 5, el resultado en una terminal es este:


Como se puede ver es una tabla del 5 muy sencilla, que podria generar ingresos rapidos, una buena interfaz grafica, muchos graficos y botones de colores, con eso es mas que suficiente para llevarlo a vender.

sábado, 29 de octubre de 2011

Actualizar el vulnerable Tor 0.2.2.34 patch

La verdad es muy facil y mas si estas en windows.


Para windows es solo eliminar el anterior y despues ir aquí


les preguntara su sistema operativo, si no lo saben lo mejor es darse un tiro. LOL

ahi estara esperandolos Tor browser para ser descargado y actualizado, solo descomprimen y ejecutan el que dice Start Tor Browser.


LINUX.

Aqui verificamos que el repositorio esté correcto.

$sudo gedit /etc/apt/sources.list 


Checamos que el repositorio se parezca a este.


deb http://deb.torproject.org/torproject.org "aquí su distribucion de ubuntu o lo que tengan" main


Si no se parece agreguenlo.


Ahora:


$sudo apt-get update

$sudo apt-get install tor tor-geoipdb polipo

ó 

$sudo apt-get update && sudo apt-get install tor tor-geoipdb polipo

con esto la terminal les preguntará si quieren actualizar a Tor, una vez que finaliza la descarga solo hay que reiniciar Tor (completo, no solo la conexión)


Z3r0k3y

Revisión completa de Beini.

Como lo prometido es deuda, este post esta dedicado al  buen amigo Beini.

Ya lo habia comentado y se me hace una herramienta solo para sacar de apuros puesto que es muy rapida y no necesita conocimientos yo la usaria en un momento de urgencia, como en una competencia, en un wargame o cuando es urgente contestar un correo, aunque para eso tenemos otras herramientas en dispositivos moviles, de las cuales hablaremos mas adelante.

La herramienta está basadaen Tiny Core Linux (si quieren saber mas clic aquí), es un mini sistema o mini distro, la cual pues nos servira para auditar nuestra redes inalambricas y muy ligero, que es una verdadera ventaja a la hora de trabajar.

Lo primero a destacar es que tiene una interfaz grafica muy amigable al usuario. (las fotos fueron tomadas aproposito con un iPhone 4s y salieron igual que las otras generaciones, asi que el 4s no es muy recomendable).

Así es el escritorio de Beini.

Revisaremos los iconos del mini sistema.


El primero de ellos es una terminal, consola o como quieran decirle, llamado Aterm.

y la verdad es que...


Como ya saben desde una terminal se pueden agregar distintos repositorios, programas u ordenarle algo al sisstema operativo, pero en Beini no es conveniente puesto que la utilizaremos solo como una tool sencilla.

El segundo es nuestro panel de control  


 Aqui se puede apreciar que por default no esta dando una conexion DHCP esto para que el modo monitor de la tarjeta pueda ser mas efectivo, aunque podemos cambiar la configuracion para los fines que deseamos puesto que tiene para hacerlo un servidor ssh un tftp etcetera.

Seguimos con el appbrowser.


 Se puede navegar entre las aplicaciones pero la verdad esta de flojera por eso no le hice mayor caso.

Seguimos con el Bib.

Aquí es donde empieza lo interesante puesto que esta herramienta nos sirve para ver que tanto cercania tienen las redes.

Como podemos ver solo necesitamos escoger nuestra tarjeta de red y comienza a escanear.

Quité el SSID de las redes para que los vecinos no sepan que  los estoy auditando. LOL


Despues sigue el icono de LOGOUT pero eso solo sirve para reiniciar y apagar la mini distro.


Seguimos con Feeding Bottle.

Recordemos que esto es una revision de la mini distro, no es un tutorial para
crackear el cifrado de las redes, el crackeo será en el siguiente post.

Unas capturas:


Esta herramienta llamada Feeding Bottle, tiene embebidas otras tools como lo es el airodump o el aircrack, tiene ademas 2 formas de autenticacion falsa para darle mas efectividad al ataque.

Cabe destacar que esta herramienta es de gran ayuda aunque para los no muy adentrados en esto tendran que investigar un poco acerca de como empezar.

Presentación Estelar

Como antepenultimo icono está la que pudiera ser la herramienta mas importante en esta pequeña distro, puesto que es el metodo mas facil para romper los cifrados que conozco.


Es tan facil de usar que solo pondré una pantalla de la interfaz y es muy facil deducir que hay que hacer, Recuerden que el tutorial será en el proximo post.
 Es muy facil deducir como es el proceso y les puedo asegurar que solo necesitan 3 clicks para acceder a una red.

Bueno y de los ultimos 2 iconos no haynada importante que mencionar puesto que el penultimo es una shell como administrador o root y el otro es un gestionador de contenido llamado xfe, si quieres saber mas de esté último clic aquí.

Esto fue la revisión de la mini distro Beini.

El modesto pero poderoso Beini.

La semana pasada estaba leyendo una entrevista al creador de Beini y la verdad es que el chavo es muy alivianado y comentó en su entrevista que le daba flojera usar el backtrack y el wifiway para romper crackear el cifrado de los tipos de redes, mencionó que se dispuso a buscar en la red y como no encontro nada de su satisfacción pues se creo su propia herramienta y se dispuso a compartirla con todos los miembros de la red de redes.

En lo personal a mi no me gusta eso estar crackeando las redes, puesto que la mayoria de los usuarios no supera los 4 megas de navegación y como contrate un plan de 40 megas la verdad seria un desperdicio el estar metiendome a otras, talvez lo he hecho una y mil veces pero solo con fines de investigacion y si me quedara sin Internet pues ahi andan mas de 100 redes WEP esperando a que me cuelgue de ellas.

Ahora al grano, Beini es una herramienta que podria ser de auditoria aunque es muy para n00bs puesto que no es necesario conocer un pico de informatica para poder crackear una red con cifrado WEP.


Lo primero que hay que hacer es descargar el famoso Beini.
Despues hay que crear un cd/usb booteable pueden hacerlo con unetbootin si estan en Windows clic aquí
y si estan en linux basta con $ apt-get install unetbootin

Ahora ya que está quemado tenemos la pantalla principal de Beini.


Como se puede apreciar es un poco modesto puesto que no tiene muchas tools para auditoria lo que mas sobresalta es un pequeño biberon y algo como una estrella llamada minidwep-gtk.

el proximo post sera una revisión completa de Beini.